Golpe da Notificação Push Falsa do Banco: "Atualize Seu Cadastro" é Fraude
Um golpe crescente chega direto na tela do celular via notificação push, sem SMS, e-mail ou QR Code. Veja como reconhecer e se proteger.
Direto ao ponto — golpe da notificação push falsa:
- O golpe chega por notificação push no celular, imitando alerta bancário — não é SMS, e-mail nem QR Code.
- O golpista geralmente tem seu número de vazamento de dados em massa, não vigilância individual.
- Notificações reais de banco nunca pedem senha completa e nunca usam link encurtado.
- Regra de ouro: sempre abra o app do banco manualmente, nunca siga link recebido por notificação.
- Se já caiu no golpe: troque a senha, ligue pro banco pelo número do cartão, e registre B.O. imediatamente.
- Introdução
- Resposta Direta: Como Funciona Esse Golpe
- Notificação Push x SMS x QR Code x Pix: Vetores Diferentes
- Como a Notificação Push Falsa É Criada Tecnicamente
- De Onde o Golpista Tirou Seu Número de Telefone
- O Roteiro Típico do Golpe, Passo a Passo
- Como É Uma Notificação Real de Banco
- 7 Sinais de Alerta na Notificação Falsa
- Casos Reportados no Brasil
- Já Cliquei e Preenchi Dados. E Agora?
- Como Se Proteger na Prática
- Configurando Notificações com Mais Segurança no Celular
- Usando Só o App Oficial do Banco Como Barreira
- O Padrão Por Trás de Todos Esses Golpes
- Glossário Rápido
- Perguntas Frequentes
🔔 Golpe da Notificação Push Falsa do Banco: "Atualize Seu Cadastro" Antes Que Seja Tarde
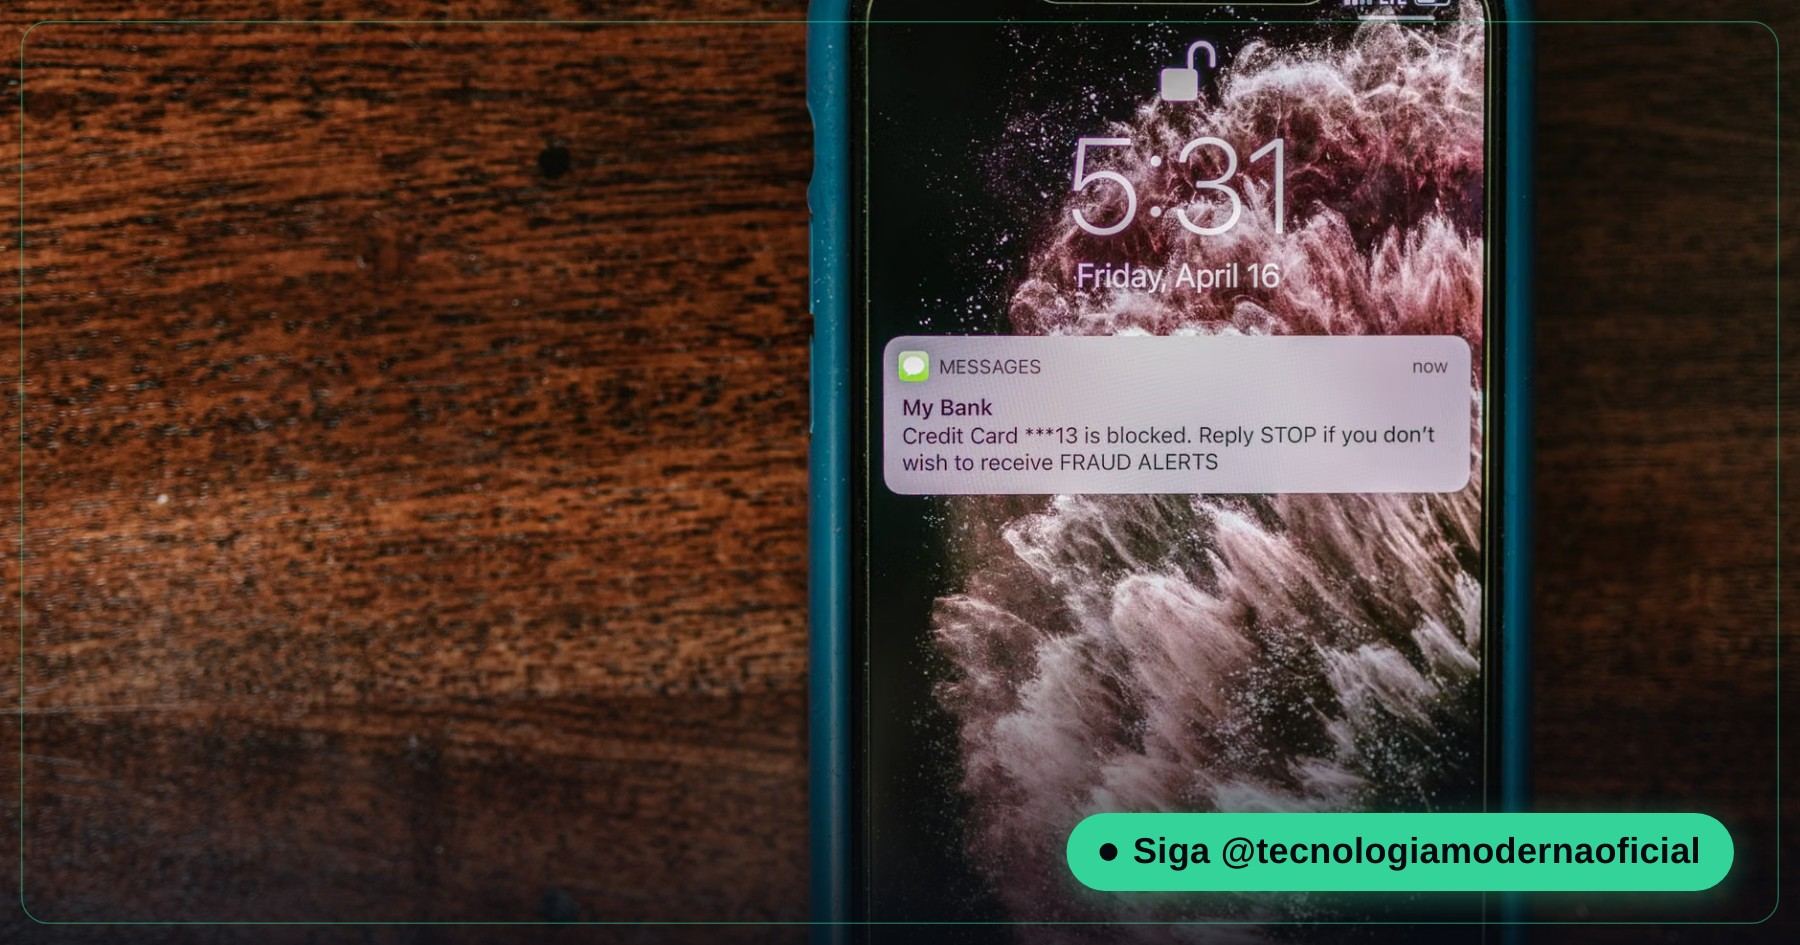
Olá, eu sou Ronaldo Cardoso! Você provavelmente já se acostumou a desconfiar de SMS pedindo dados bancários, de e-mail malicioso e de QR Code suspeito em restaurante. Mas existe um vetor mais recente e crescente que aparece direto na tela do celular, no mesmo lugar onde chegam notificações de WhatsApp e de apps do próprio banco: a notificação push falsa. Ela imita o visual de um alerta legítimo, avisa sobre uma suposta pendência de cadastro, bloqueio de conta ou benefício a expirar, e usa a urgência pra te levar a um link malicioso — tudo isso sem passar por SMS, e-mail ou QR Code, os canais que a maioria das pessoas já aprendeu a vigiar.
🎯 Resposta Direta: Como Funciona Esse Golpe
O golpe da notificação push falsa combina dois ingredientes: um número de telefone que vazou em algum incidente de dados (o seu, possivelmente, sem você nem saber) e um mecanismo técnico de exibir alertas na tela do celular que imitam a aparência de notificações nativas do sistema ou de apps bancários. O golpista não precisa "invadir" seu celular pra isso — ele usa links de phishing que abrem páginas desenhadas para parecer uma notificação do sistema, ou instala (via engenharia social) um aplicativo malicioso que tem permissão para exibir notificações e as usa pra imitar visualmente um alerta bancário real.
A urgência é a arma principal: "cadastro será bloqueado em 24 horas", "detectamos acesso suspeito, confirme seus dados agora", "seu benefício vai expirar hoje". O objetivo final é sempre o mesmo dos golpes bancários clássicos — te levar a digitar senha, código de acesso ou dados de cartão numa página falsa que imita o site ou app do banco.
🔀 Notificação Push x SMS x QR Code x Pix: Vetores Diferentes, Mesmo Objetivo
Já cobrimos aqui no blog outros golpes de engenharia social bancária, e vale deixar claro onde cada um se encaixa — porque a forma de se proteger muda de acordo com o canal usado pelo golpista:
| Vetor | Como chega | Já coberto no blog |
|---|---|---|
| SMS/smishing | Mensagem de texto tradicional, geralmente com link curto | Mencionado em golpes de Pix |
| Quishing (QR Code falso) | Código impresso/colado em parquímetro, boleto, cardápio, poste | Sim — guia completo de quishing |
| Golpe de Pix (falso motoboy, familiar, chave trocada) | WhatsApp, ligação, abordagem direta | Sim — os 6 tipos mais comuns de golpe de Pix |
| Notificação push falsa (tema deste post) | Alerta na tela do celular, imitando notificação nativa de app bancário | Este post |
Repare que os quatro vetores têm a mesma raiz — engenharia social explorando a confiança que a vítima deposita num canal de comunicação que parece legítimo — mas cada um usa uma superfície de ataque técnica diferente. Um QR Code depende de você escanear fisicamente um código; um SMS depende de você ler uma mensagem de texto; a notificação push depende especificamente do sistema de alertas do próprio sistema operacional do celular, que costuma ser visto como "mais confiável" justamente por parecer nativo do aparelho.
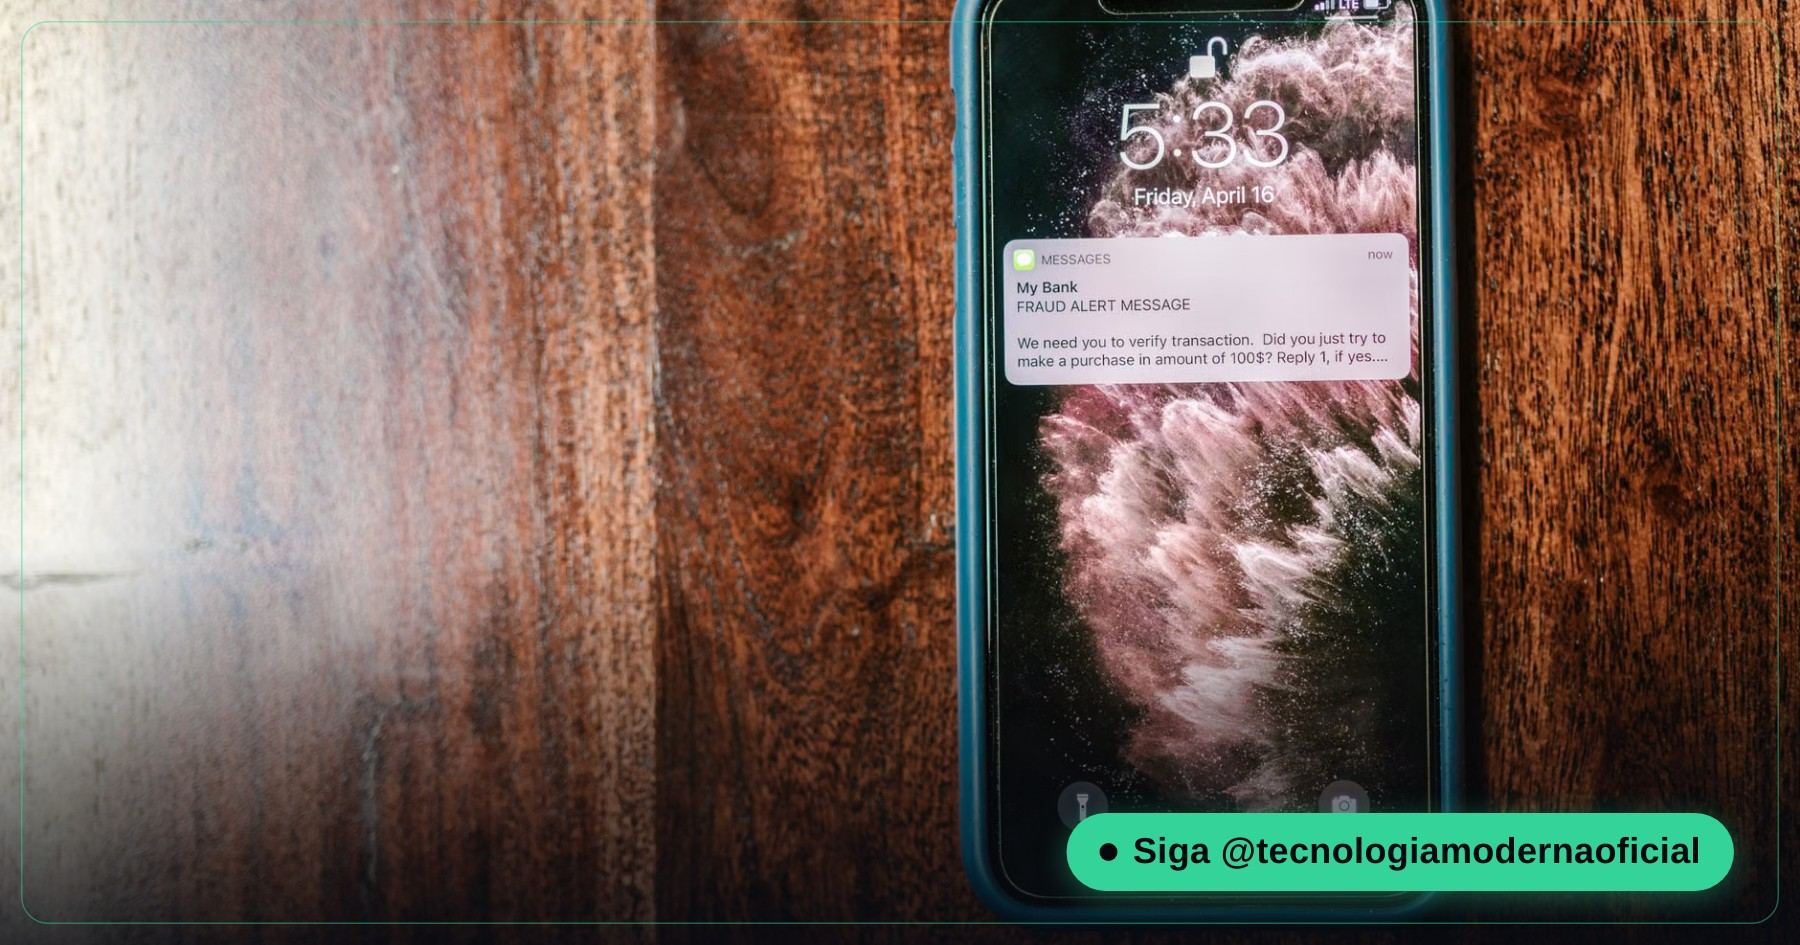
⚙️ Como a Notificação Push Falsa É Criada Tecnicamente
Existem, na prática, dois caminhos técnicos diferentes que os golpistas usam pra simular uma notificação bancária, e vale entender os dois porque a defesa muda um pouco em cada caso:
- Notificação push via app ou site malicioso instalado/permitido: o golpista consegue que a vítima instale um aplicativo falso (disfarçado de app de banco, de utilidade, ou até um joguinho) ou aceite a permissão de notificações de um site enquanto navega. A partir daí, esse app ou site tem autorização legítima do sistema operacional pra enviar notificações push — e o golpista simplesmente desenha o conteúdo dessas notificações para imitar visualmente o ícone, o nome e o texto de um alerta bancário real. Pesquisas de segurança mobile (como as publicadas pela Lookout, citadas por veículos como o CyberScoop) documentam esse padrão: campanhas de phishing que abusam de notificações do navegador ou de apps para parecerem alertas de empresas conhecidas.
- Página de phishing com notificação "falsa-falsa" (fake do sistema, sem nem usar API de notificação de verdade): em vez de uma notificação real do sistema, o golpista usa um link (geralmente disparado por SMS, WhatsApp ou até anúncio) que abre uma página web desenhada como pop-up para parecer visualmente idêntica a uma notificação nativa do Android ou iOS — com o mesmo layout de banner no topo da tela, ícone do "banco" e texto de alerta. É uma simulação visual dentro do navegador, sem envolver de fato o sistema de push notification do aparelho.
Em ambos os casos, o próximo passo do golpe é sempre o mesmo: um toque na notificação leva a uma página que imita o site ou app do banco, pedindo login, senha, código de segurança ou dados de cartão — exatamente como em qualquer phishing bancário tradicional, só que com uma porta de entrada diferente e, por ser mais nova, menos vigiada pelo usuário comum.
📱 De Onde o Golpista Tirou Seu Número de Telefone
Uma dúvida comum de quem recebe esse tipo de golpe é "como eles sabem meu número e que eu tenho conta nesse banco?". A resposta, na maioria dos casos documentados, é mais simples e menos assustadora do que parece: não é vigilância individualizada, é volume e vazamento de dados em massa. Números de telefone circulam em bancos de dados vazados de diversas origens — cadastros de comércio, promoções, aplicativos com segurança fraca, e grandes incidentes de vazamento que já cobrimos aqui no blog, como o caso do megavazamento de dados de 2026.
Com uma lista de milhões de números em mãos, o golpista não precisa saber em qual banco você tem conta — ele dispara a mesma mensagem genérica ("atualize seu cadastro no banco") para todos os números da lista, sabendo que uma fração relevante vai coincidentemente ter conta justamente no banco citado, ou vai clicar mesmo sem ter (por curiosidade ou hábito de sempre conferir). É o mesmo princípio estatístico usado em golpes de SMS em massa há anos, só aplicado a um canal mais novo.
🎬 O Roteiro Típico do Golpe, Passo a Passo
Reunindo os padrões descritos por especialistas em segurança mobile e por alertas de entidades bancárias como a Febraban, o roteiro mais comum segue esta sequência:
- A notificação aparece: texto curto e urgente, tipo "Seu cadastro precisa ser atualizado" ou "Detectamos uma tentativa de acesso — confirme sua identidade", com o nome e/ou logo de um banco conhecido.
- Toque na notificação: a vítima é levada a uma página que reproduz visualmente o site ou app do banco — muitas vezes com bastante qualidade gráfica, incluindo cores, fontes e até o CPF parcialmente preenchido (obtido do mesmo vazamento de dados) para dar mais credibilidade.
- Pedido de dados: a página pede login e senha, e em alguns casos avança para pedir o código de verificação (token/2FA) recebido por SMS ou pelo próprio app — esse é o momento mais crítico, porque um código de dois fatores capturado ao vivo permite ao golpista logar na conta real quase em tempo real.
- Ação no fundo, enquanto a vítima ainda acha que está "atualizando o cadastro": com login, senha e código em mãos, o golpista acessa a conta real do banco e faz transferências, geralmente via Pix, para contas "laranja" difíceis de rastrear e recuperar.
✅ Como É Uma Notificação Real de Banco
Pra reconhecer a fraude, ajuda saber exatamente como funciona o alerta legítimo. Notificações reais de banco, enviadas pelo próprio aplicativo oficial instalado no seu celular, seguem um padrão bem mais restrito do que a maioria imagina:
- Nunca pedem a senha completa — no máximo confirmam uma ação já iniciada por você dentro do próprio app (ex: "confirme a transferência de R$ X" com um botão que abre o app, não um link externo).
- Não usam links encurtados (bit.ly, tinyurl e similares) — bancos sérios usam domínios próprios e completos, sempre visíveis.
- Não têm prazo de horas para "bloqueio iminente" — mudanças reais de cadastro, quando necessárias, aparecem dentro do próprio app com prazo de dias, não horas, e sem tom de pânico.
- Abrem o próprio app do banco, não um navegador ou uma página externa, quando tocadas.
- Não pedem código de verificação por fora do app — o código de dois fatores é gerado e usado dentro do próprio fluxo do aplicativo ou por SMS que você mesmo solicitou, nunca em resposta a uma notificação que "avisou primeiro".
🚨 7 Sinais de Alerta na Notificação Falsa
- Urgência artificial — prazo de horas, ameaça de bloqueio imediato, tom de pânico.
- Link encurtado ou domínio estranho ao tocar (mesmo que pareça abrir uma página com visual de banco).
- Pedido de senha completa ou código de verificação logo na primeira tela.
- Erros de digitação ou tradução estranha no texto da notificação — ainda comuns em campanhas em massa, mesmo as mais sofisticadas.
- Você não é cliente daquele banco (ou não tem certeza) — sinal claro de disparo em massa por número vazado.
- A notificação não abre o app oficial do banco, e sim um navegador ou uma tela que parece o app mas não é.
- Pedido de dados que o banco já tem — CPF, data de nascimento, número de cartão completo — um banco de verdade não precisa que você "confirme" o que já está no cadastro dele.
📰 Casos Reportados no Brasil
Entidades como a Febraban (Federação Brasileira de Bancos) mantêm alertas recorrentes sobre golpes que chegam por canais móveis, incluindo mensagens e notificações que imitam central de atendimento e cadastro bancário — orientando de forma direta que "bancos nunca pedem senha, token ou Pix para regularizar conta" e recomendando nunca retornar contato a partir de números recebidos por mensagem. Pesquisas internacionais de segurança mobile, como as conduzidas pela Lookout e reportadas por veículos técnicos como CyberScoop, documentam o crescimento de campanhas de phishing que abusam especificamente do sistema de notificações do celular — usando, inclusive, técnicas de detecção do tamanho da tela do dispositivo para direcionar vítimas em celular para a página falsa e usuários de desktop (mais difíceis de enganar) para a página real, evitando levantar suspeita em análises de segurança.
Esse padrão de "filtrar" quem recebe a versão falsa com base no dispositivo é um indicativo de que os golpes estão cada vez mais automatizados e direcionados — não são mais tentativas artesanais, e sim campanhas de escala industrial rodando sobre listas de números vazados.
🆘 Já Cliquei e Preenchi Dados. E Agora?
- Troque a senha do banco imediatamente, pelo aplicativo oficial (baixado direto da loja, nunca por link) ou pelo site oficial digitado manualmente no navegador.
- Ligue para a central oficial do banco usando o número impresso no verso do seu cartão — nunca um número recebido por mensagem — e informe o ocorrido para bloqueio preventivo.
- Verifique o extrato e ative alertas de transação para qualquer movimentação, incluindo Pix, por um período de vigilância mais atenta nos dias seguintes.
- Registre um Boletim de Ocorrência — documento importante para eventual contestação de transações não reconhecidas junto ao banco.
- Instale o app "Celular Seguro", do Ministério da Justiça e Segurança Pública, que ajuda a bloquear linhas e chips em caso de perda, roubo ou uso indevido associado ao seu número.
- Desconfie de qualquer contato posterior se oferecendo para "ajudar a reverter o golpe" — esse é, historicamente, o segundo golpe em cima do primeiro, indo atrás das mesmas vítimas.
🛡️ Como Se Proteger na Prática
| Prática | Por que funciona |
|---|---|
| Nunca toque em notificação pra "resolver" pendência bancária — abra o app manualmente | Elimina o link malicioso da equação, o app oficial mostra a pendência real (se existir) por conta própria |
| Ative autenticação em duas etapas (2FA) por app autenticador, não só SMS | Códigos gerados por app (Google Authenticator e similares) não podem ser interceptados por phishing de SMS |
| Nunca informe código de verificação a ninguém, nem em página nenhuma fora do fluxo iniciado por você | O código de 2FA é a última barreira antes do golpista acessar a conta de fato |
| Mantenha o sistema do celular e o app do banco atualizados | Correções de segurança fecham brechas usadas por apps maliciosos para abusar de permissões de notificação |
| Revise periodicamente quais apps têm permissão de notificação e de acessibilidade no celular | Reduz a superfície de apps capazes de simular notificações falsas com aparência de sistema |
⚙️ Configurando Notificações com Mais Segurança no Celular
Vale revisar periodicamente quais aplicativos e sites têm permissão para te enviar notificações — tanto no sistema do celular quanto no navegador:
- Android: Configurações → Apps → Notificações (ou Aplicativos e Notificações) → revise a lista e revogue permissão de apps desconhecidos ou não usados.
- iPhone (iOS): Ajustes → Notificações → revise cada app na lista e desative os que você não reconhece ou não usa mais.
- Navegador (Chrome/Firefox no celular ou computador): Configurações → Privacidade e Segurança → Configurações de Site → Notificações — revogue sites que pediram permissão de notificação em algum momento de navegação e que você não reconhece.
Esse tipo de faxina reduz bastante a superfície de ataque: quanto menos apps e sites desconhecidos com permissão de notificação, menor a chance de uma notificação falsa aparecer disfarçada de alerta legítimo.
🏦 Usando Só o App Oficial do Banco Como Barreira
Se existe uma regra única capaz de anular praticamente todos os golpes descritos neste post — notificação falsa, SMS, e-mail, até parte dos golpes de QR Code — é esta: toda interação sensível com o banco (login, senha, transferência, "atualização de cadastro") deve começar por você abrindo o aplicativo oficial manualmente, nunca seguindo um link, notificação, QR Code ou botão recebido de qualquer fonte externa. Bancos reais não dependem de você clicar em nada externo pra ver pendências reais — elas aparecem dentro do próprio app assim que você abre.
Essa regra sozinha já elimina o vetor técnico específico deste post (notificação push falsa) e também protege contra os vetores que já cobrimos antes — se você tem dúvida sobre um QR Code em um boleto ou totem de pagamento, vale revisar nosso guia completo de quishing e como identificar QR Codes falsos, que detalha justamente esse outro vetor técnico com a mesma lógica de fundo.
🧩 O Padrão Por Trás de Todos Esses Golpes
Se você já leu nossos posts anteriores sobre golpes de Pix e sobre quishing via QR Code, vai notar que todos eles — incluindo o da notificação push falsa deste post — compartilham a mesma engenharia por trás: urgência artificial, imitação visual de algo confiável, e um pedido final de dado sensível (senha, código, chave Pix, cartão). Muda só a porta de entrada técnica: SMS, e-mail, QR Code impresso ou notificação push do sistema.
Entender isso ajuda a construir um reflexo único de defesa, em vez de decorar uma lista separada de regras pra cada canal: qualquer pedido de dado sensível motivado por urgência, chegando por um canal que você não iniciou, merece desconfiança automática — não importa se veio por SMS, notificação, QR Code ou ligação. Esse reflexo, mais do que qualquer configuração técnica isolada, é a defesa mais eficaz contra a próxima variação desse mesmo golpe que certamente vai aparecer, com um nome novo, nos próximos meses.
📖 Glossário Rápido
- Notificação push: alerta enviado por um aplicativo ou site diretamente para a tela do celular, mesmo com o app fechado.
- Phishing: técnica de fraude que usa páginas ou mensagens falsas imitando serviços legítimos para roubar dados sensíveis.
- 2FA (autenticação em duas etapas): camada extra de segurança que exige um segundo código, além da senha, para autorizar login ou transação.
- Conta laranja: conta bancária usada por golpistas para receber e movimentar rapidamente valores roubados, dificultando o rastreamento.
- Link encurtado: endereço reduzido (bit.ly, tinyurl e similares) que esconde o destino real do link até o clique.
- Vazamento de dados: incidente em que informações pessoais (nome, CPF, telefone) são expostas ou roubadas de um banco de dados, geralmente vendidas depois em listas.
- Engenharia social: manipulação psicológica usada para convencer a vítima a agir contra o próprio interesse (revelar senha, fazer transferência), sem depender de falha técnica.
FAQ
O que é o golpe da notificação push falsa do banco?
É um golpe em que uma notificação com visual de alerta bancário aparece na tela do celular, fingindo urgência (bloqueio de conta, atualização de cadastro) e levando a vítima a um link de phishing que rouba senha, código de verificação ou dados de cartão.
Isso é a mesma coisa que quishing ou golpe de Pix?
Não. São vetores técnicos diferentes do mesmo problema de fundo (engenharia social bancária): quishing usa QR Code físico, golpe de Pix costuma vir por WhatsApp ou ligação, e este golpe usa especificamente o sistema de notificações do celular.
Como o golpista conseguiu meu número de telefone?
Na maioria dos casos, de vazamentos de dados em massa (cadastros de comércio, aplicativos, grandes incidentes de vazamento) — não é vigilância individual, é disparo em lista para milhões de números.
Bancos reais mandam notificação push?
Sim, mas notificações legítimas do app oficial nunca pedem senha completa, nunca usam link encurtado, nunca têm prazo de horas e sempre abrem o próprio app, não uma página externa.
Cliquei na notificação e preenchi meus dados, o que faço agora?
Troque a senha do banco imediatamente pelo app oficial, ligue para a central usando o número do verso do cartão, ative alertas de transação, registre um Boletim de Ocorrência e instale o app Celular Seguro do Ministério da Justiça.
Como reduzo o risco de receber essas notificações falsas?
Revise periodicamente quais apps e sites têm permissão de notificação no celular e no navegador, ative autenticação em duas etapas por aplicativo autenticador, e nunca interaja com pendências bancárias fora do app oficial aberto manualmente.
Existe uma regra única que evita a maioria desses golpes?
Sim: qualquer interação sensível com o banco deve começar por você abrindo o app oficial manualmente, nunca seguindo um link, notificação ou QR Code recebido de qualquer fonte externa.
🎮 Que tal testar o que você aprendeu?
Assim que você escolher uma resposta, ela trava — só reabrindo a página pra tentar de novo.
1. O golpe descrito neste post chega principalmente por qual canal?
2. Como o golpista geralmente consegue o número de telefone da vítima?
3. O que uma notificação real de banco NUNCA faz?
4. Qual é a regra mais eficaz para evitar esse tipo de golpe?
5. Se você já preencheu dados numa página falsa, qual deve ser o primeiro passo?
Esse conteúdo ajudou você?
Compartilha com alguém que também vai curtir — é rapidinho e ajuda muito o nosso trabalho a chegar em mais gente.
Conhecimento só tem valor quando compartilhado.
Manter essa estrutura de laboratórios funcionando e produzir conteúdos de engenharia de forma totalmente gratuita e acessível exige tempo e dedicação diária à bancada. Esse guia salvou os seus arquivos? Você pode contribuir diretamente para manter o nosso trabalho independente forte. Apoie doando qualquer valor!
Quer apoiar a nossa bancada independente?
[email protected]